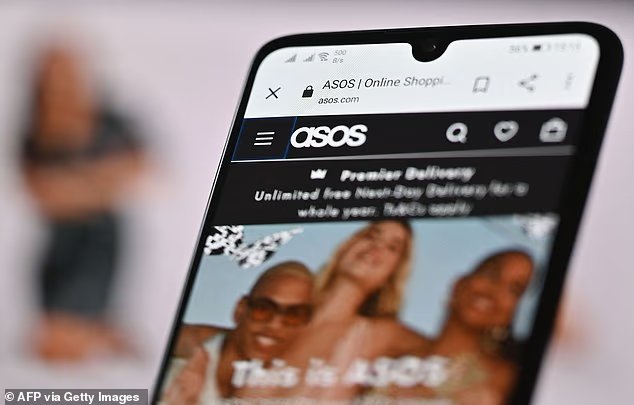
Teme-se que os hackers que invadiram o site da empresa de moda Asos tenham perfis detalhados de milhões de clientes.
A empresa divulgou uma atualização após o hack no início desta semana, revelando que a violação foi além do que anteriormente se acreditava serem “dados básicos de contato”.
Os cibercriminosos por trás dos ataques agora podem acessar nomes, endereços, números de telefone, endereços de e-mail e pesquisas anteriores de clientes no site.
Num novo e-mail aos consumidores, a Asos disse: “Cuidado com mensagens ou chamadas não solicitadas que afirmam ser da Asos.
‘Nunca pediremos que você compartilhe senhas, códigos de segurança ou detalhes de pagamento por meio de uma mensagem ou ligação não solicitada.’
Notícias da BBC Hoje foi contatado por hackers que afirmam ter acessado informações adicionais sobre os clientes da Asos.
A Asos confirmou na terça-feira que hackers podem ter acessado “informações pessoais fundamentais” depois que os clientes receberam uma mensagem “atipicamente descarada” ameaçando vazar seus dados.
Num comunicado emitido após o envio da notificação “não autorizada”, a empresa disse não acreditar que “os detalhes do cartão de pagamento ou as palavras-passe tenham sido afetados”.

Teme-se que milhões de clientes tenham sido afetados por um hack cibernético na empresa de moda Asos
As mensagens que os hackers enviaram aos telefones dos clientes diziam que haviam “comprometido completamente a instância do Snowflake”, referindo-se à plataforma online que coleta dados dos clientes.
O aviso incluía uma mensagem ameaçadora à Asos: ‘Envolva-se conosco ou iremos vazar’.
Ele também contém um link para o canal Telegram dos hackers, o ‘Grupo Juani’, que foi criado no início do dia.
As ações da Asos, que possui marcas como Topshop e Miss Selfridge, caíram mais de nove por cento depois que surgiram relatos de hackers.
Entende-se que posteriormente chegaram mensagens a esse canal alegando que “as informações dos clientes estão seguras nos nossos servidores” e “não serão tocadas durante um determinado período de tempo”.
Uma mensagem dos hackers dizia: “Dado o estado atual da divulgação de incidentes no cenário da segurança cibernética, você pode nos agradecer por nosso generoso esclarecimento sobre este incidente”.
Os hackers exigiram resgate da Asso para excluir dados de clientes.
Ele citou um texto do aplicativo de mensagens Telegram dizendo: “Nossa mensagem é clara e fácil de identificar. A empresa deve entrar em contato conosco ou iremos vazar (dados do cliente), que foi o que falamos.
‘2 semanas para contatá-los, eles sabem o que aconteceu.’
Especialistas em segurança cibernética disseram que a notificação “atipicamente descarada” dos hackers foi “projetada para espalhar o pânico”.
Um comunicado foi divulgado pela Asos na terça-feira, no qual a empresa pedia desculpas aos clientes caso recebessem ‘notificações push não autorizadas’.
Numa declaração adicional à Bolsa de Valores de Londres, afirmou: “A Asos pode confirmar que, por volta das 10h de hoje, uma notificação não autorizada de cliente foi enviada aos clientes da Asos”.
“Estamos investigando atividades não autorizadas envolvendo plataformas de terceiros que usamos para nos comunicarmos com os clientes.
«Tomámos medidas imediatas para restringir o acesso às plataformas de notificação e estamos a trabalhar com os nossos consultores especializados internos e externos, bem como com todas as autoridades relevantes.
‘Informações pessoais básicas, incluindo nome e detalhes de contato, podem ser acessadas. Não acreditamos que as informações do cartão de pagamento ou as senhas das contas tenham sido afetadas.
‘Nosso site e aplicativo estão funcionando normalmente, não há interrupções em nenhum aspecto de nossas operações.
“A confiança do cliente é extremamente importante para nós e uma atualização será fornecida conforme apropriado se as circunstâncias mudarem.
“A empresa possui seguro de segurança cibernética com um grande fornecedor global, incluindo seguro de continuidade de negócios. É muito cedo para avaliar qualquer impacto potencial nas negociações”.
Catherine James, diretora da equipe de comunicações da Snowflake para a Europa, Oriente Médio e África, disse à BBC: “Assim que tomamos conhecimento da notificação que estava sendo feita, lançamos uma investigação.
‘Neste momento, podemos informar que não encontramos nenhum compromisso na plataforma Snowflake. Levamos a privacidade e a segurança do cliente muito a sério.
‘A investigação está em andamento e forneceremos mais atualizações à medida que mais informações estiverem disponíveis.’
A Asos afirma ter 17 milhões de clientes em 150 países.
Clientes horrorizados reagiram on-line à “notificação maluca” e alguns disseram que “nunca haviam excluído minha forma de pagamento tão rapidamente”.
Marie Wilcox, vice-presidente de estratégia de mercado da empresa de segurança cibernética Binalize, disse: “Esta notificação foi uma guerra psicológica, concebida para espalhar o pânico. Os invasores sabem que qualquer pânico força a Asos a pensar em pagar o preço, em vez de perder tempo desenvolvendo uma resposta racional.’
A Asos é legalmente obrigada a notificar os clientes se os seus dados forem violados ao abrigo da lei de proteção de dados do Reino Unido.
Kat Sereda, do órgão de vigilância do consumidor, que disse à BBC que isso deveria ser feito “sem demora injustificada” e as empresas deveriam “explicar as consequências e delinear quais medidas irão tomar para protegê-lo”.
A Grã-Bretanha é o maior mercado da Asos, representando 49 por cento de todas as receitas na primeira metade do último ano financeiro
A empresa de fast-fashion está a passar por um grande programa de recuperação para conter o declínio das vendas e regressar à rentabilidade.
O Frasers Group de Mike Ashley possui 29,26% da Asos e é o maior acionista da empresa.
A Grã-Bretanha foi vítima de vários ataques cibernéticos nos últimos meses. Em agosto, 1.000 instituições de caridade foram visadas, incluindo Breast Cancer UK, English National Ballet e Molly Rose Foundation.
Os criminosos tiveram como alvo o Beacon CRM, que fornece software de gerenciamento de clientes para o setor de caridade.
Acredita-se que a empresa tenha publicado acidentalmente uma chave de acesso online que permitiu que hackers copiassem o banco de dados.
Entretanto, a M&S e a Cooperativa foram alvo de ataques cibernéticos na primavera e no verão do ano passado.
O notório grupo de hackers Scattered Spider estava ligado ao hack que deixou as prateleiras vazias durante semanas e forçou a M&S a parar de aceitar todos os pedidos e pagamentos online.